Tester un site web avant de payer : les signaux qu’un cadenas ne suffit pas à vérifier
Avant de payer sur une boutique inconnue, copiez son adresse dans un vérificateur de fiabilité, puis examinez les alertes et l’identité du vendeur. Un résultat rassurant ne garantit ni la livraison ni l’absence de fraude. Pour tester un site web utilement, il faut croiser sécurité technique, réputation et vérifications manuelles, sans transmettre de données sensibles pendant le contrôle.
Lancer une vérification avec le bon outil
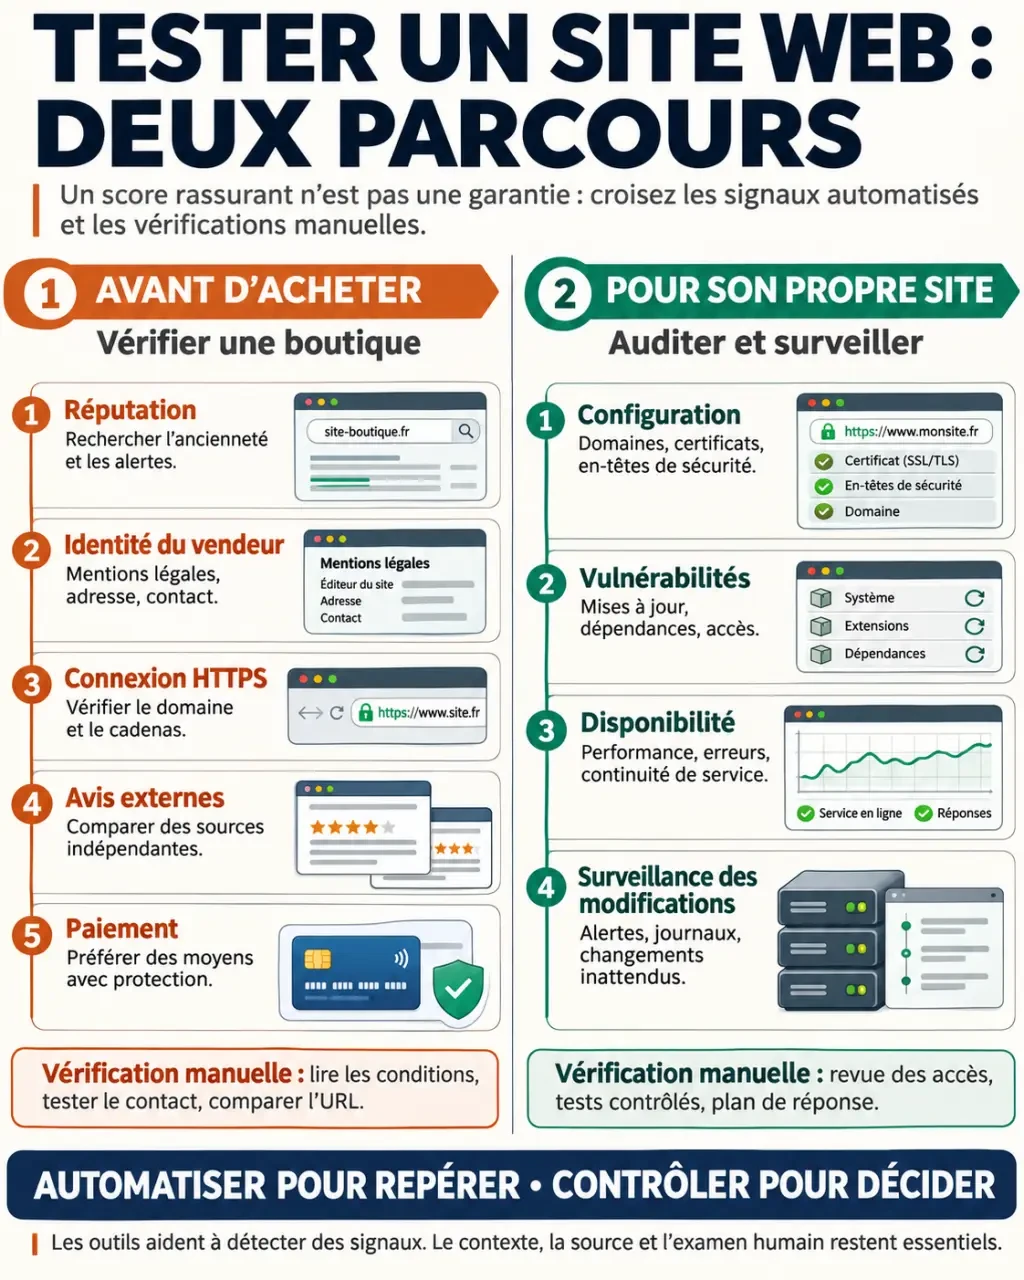
Un acheteur veut surtout savoir s’il peut faire confiance à une boutique. Un propriétaire de site cherche plutôt des failles ou des erreurs de configuration. Ces besoins appellent des contrôles différents : une analyse technique ne prouve pas qu’un marchand honore ses commandes, et un rapport commercial favorable ne remplace pas un audit de sécurité.
Quel vérificateur choisir selon votre besoin ?
| Outil | Usage à privilégier | Éléments mis en avant |
|---|---|---|
| FranceVerif | Vérifier une boutique avant achat | Parcours orienté e-commerce et détection de fraude. |
| CyberFlair | Obtenir une synthèse des risques | Environ une dizaine de critères : réputation, cohérence, phishing, usurpation et aspects techniques. |
| Sitechecker | Contrôler la sécurité et approfondir l’analyse technique | Vérification des menaces, informations de domaine et rapport téléchargeable en PDF ou détails copiables. |
CyberFlair annonce un rapport 100 % gratuit, sans inscription, avec une durée moyenne de 45 secondes, généralement inférieure à une minute. Le délai varie toutefois selon le site et les réponses réseau. Pour les autres fonctionnalités ou offres, vérifiez les conditions affichées avant de lancer un essai : contrôle ponctuel, audit approfondi et surveillance ne couvrent pas nécessairement le même périmètre.
Saisir l’adresse sans exposer ses données
- Copiez l’URL depuis la barre d’adresse, plutôt que le nom affiché dans une publicité.
- Vérifiez le domaine et le sous-domaine pour éviter d’analyser une autre adresse.
- Lancez le contrôle, puis ouvrez les détails du rapport au lieu de vous limiter à la note.
- Vérifiez si le résultat concerne une page, un domaine ou une exploration plus large.
Ne soumettez pas une URL contenant un jeton de connexion, un lien de réinitialisation ou des informations personnelles. Pour un premier contrôle de réputation, privilégiez l’adresse publique du site et consultez la politique de confidentialité du vérificateur.
Comprendre ce que le rapport vérifie réellement
Un score de confiance rassemble des signaux de nature différente. Pour l’interpréter, cherchez les critères examinés, la date du contrôle et les informations qui n’ont pas pu être collectées. Une note sans explication est moins utile qu’un rapport détaillé distinguant menace détectée, incohérence et donnée manquante.
Réputation et listes noires : des alertes, pas une garantie
Certains outils interrogent Google Safe Browsing ou recherchent la présence du site sur une liste noire. Ces contrôles aident à repérer des ressources signalées pour des menaces, notamment le phishing. En revanche, l’absence de signalement ne démontre pas qu’une boutique est honnête : un site récent ou une menace encore non répertoriée peut passer inaperçu.
Les avis externes complètent cette lecture. Recherchez des retours détaillés sur la livraison, les remboursements et le service client. Une succession d’avis enthousiastes mais vagues apporte moins d’informations qu’un historique cohérent de commandes réellement décrites.
Certificat, domaine et hébergement : bien séparer les indices
Le HTTPS et un certificat TLS valide protègent la connexion entre votre navigateur et le serveur. Ils ne certifient pas l’honnêteté de l’entreprise. Un site frauduleux peut lui aussi disposer d’une connexion chiffrée.
Le statut d’enregistrement du domaine, son adresse IP ou sa localisation peuvent également apparaître dans le rapport. Ce sont des éléments de contexte technique, pas des verdicts. Un hébergement à l’étranger ne suffit pas à établir une fraude ; inversement, un domaine ancien peut changer de propriétaire ou être compromis.
Vérifier le vendeur et déjouer les pages d’imitation
Après le contrôle automatisé, examinez les mentions légales, les coordonnées et les conditions de vente. L’identité annoncée doit rester cohérente entre le pied de page, les documents commerciaux et le parcours de commande. Si une entreprise française est mentionnée, confrontez ses informations à un registre officiel : copier une identité existante reste possible.
Une page de phishing peut être la jumelle visuelle d’un site connu : même logo, mêmes couleurs, même formulaire. Pour les départager, ignorez momentanément l’apparence et comparez leur « identité d’adresse » : domaine exact, sous-domaine et destination après redirection. Retrouvez ensuite le site officiel par un chemin indépendant du message reçu. Cette comparaison révèle ce qu’une copie graphique réussie cherche précisément à masquer.
Sur une boutique, confrontez aussi les promesses aux conditions réelles. Des remises permanentes, une urgence artificielle ou des textes contradictoires deviennent préoccupants lorsqu’ils s’ajoutent à une identité introuvable. Aucun de ces indices ne prouve seul une arnaque, mais leur accumulation justifie de suspendre l’achat.
- Coordonnées : cherchez un moyen de contact crédible et une adresse cohérente.
- Retours : vérifiez les modalités, les frais et la destination des produits retournés.
- Paiement : privilégiez un moyen prévoyant une procédure de contestation, en consultant ses conditions.
- Données demandées : renoncez si le site exige des informations sans rapport avec la commande.
Décider face à une alerte ou à un résultat incomplet
Une menace explicite doit interrompre le paiement ou l’inscription. Ne contournez pas un avertissement du navigateur pour profiter d’une promotion. Retrouvez éventuellement l’entreprise par un autre canal afin de vérifier si l’adresse consultée lui appartient réellement.
Si les résultats divergent, comparez leur portée et leur fraîcheur. Un outil peut examiner la réputation du domaine tandis qu’un autre contrôle une page particulière. Un faux positif peut signaler à tort un danger ; un faux négatif peut laisser passer une menace. Multiplier les notes sans comprendre leurs critères n’élimine pas cette incertitude.
Un échec d’analyse n’équivaut pas non plus à une fraude. Le site peut être hors ligne, instable, soumis à des restrictions géographiques ou protégé par un pare-feu bloquant les requêtes automatisées. Vérifiez l’adresse, réessayez plus tard ou utilisez un autre vérificateur. Si le doute persiste, ne transmettez ni paiement ni données personnelles.
Si vous avez déjà communiqué vos informations sur une page suspecte, contactez rapidement votre banque en cas de paiement et changez tout mot de passe divulgué, notamment s’il est réutilisé ailleurs.
Pour son propre site, passer du contrôle à l’audit
Tester son propre site web demande d’aller au-delà de la réputation publique. Un audit technique peut relever des liens internes vers HTTP, des erreurs de configuration ou des défenses manquantes contre des attaques Web courantes. Effectuez les analyses actives uniquement sur les systèmes que vous possédez ou êtes autorisé à tester.
Sitechecker présente notamment un Directory Scanner pour examiner des répertoires et fichiers, ainsi qu’un Defacement Monitoring destiné à détecter des modifications non autorisées. Ces fonctions répondent à des besoins distincts : rechercher des risques et surveiller des changements. Le test de vitesse et le Googlebot Simulator peuvent compléter un diagnostic, mais ne prouvent pas la sécurité du site.
Après l’audit, traitez d’abord les problèmes critiques, vérifiez les mises à jour et les accès administrateurs, puis relancez les contrôles après correction. Conservez les rapports pour suivre les anomalies. Pour un site marchand ou une application manipulant des données sensibles, un audit spécialisé reste pertinent : une analyse automatisée ne couvre pas toutes les vulnérabilités ni les erreurs de logique métier.